Con el Protocolo de contexto de modelo (MCP) los administradores pueden conectar Zendesk con servidores MCP externos, descubrir las herramientas que proporcionan esos servidores y usar esas herramientas como pasos en los flujos de acciones. Esto amplía el alcance de los flujos de trabajo de Zendesk, de manera que puedan interactuar con sistemas de terceros (como herramientas de administración de proyectos, plataformas de comercio electrónico o sistemas de conocimiento internos) sin necesidad de crear integraciones de API personalizadas.
Las conexiones MCP se crean y administran en el Centro de administración. Una vez creada una conexión, Zendesk recupera las herramientas MCP disponibles desde ese servidor y las muestra en el generador de acciones para que se puedan usar en los flujos de acciones y, opcionalmente, se puedan mostrar esos flujos a través de la asistencia automática, los agentes IA o los agentes personalizados.
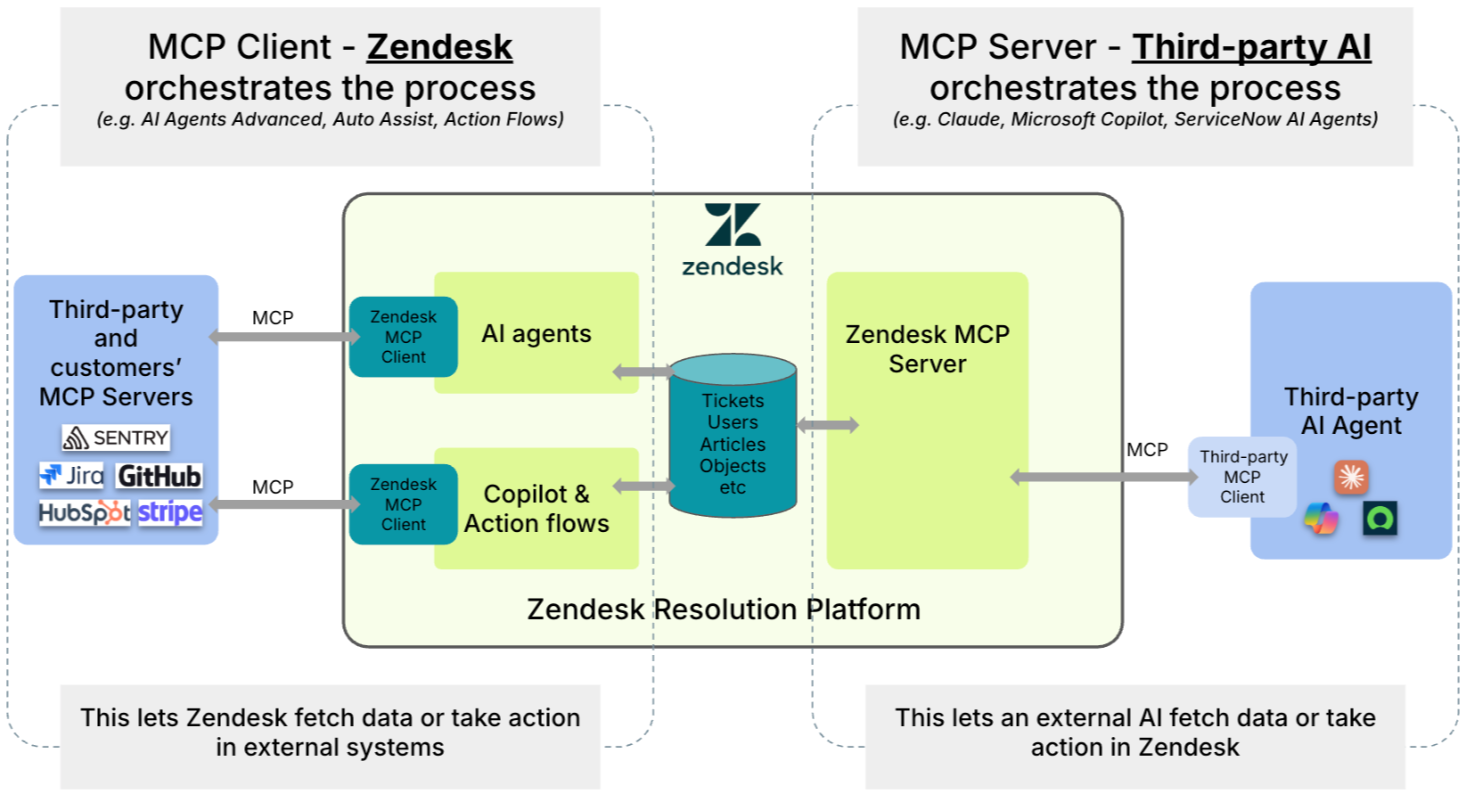
En este artículo se describe el uso de Zendesk como un cliente MCP. En este rol, Zendesk se conecta con servidores MCP externos, descubre las herramientas que estos muestran y usa esas herramientas en los flujos de acciones y la asistencia automática. Según este modelo, Zendesk envía solicitudes a otro sistema para obtener información o realizar acciones como parte de un flujo de trabajo. En otros escenarios, Zendesk también puede actuar como un servidor MCP y mostrar herramientas o recursos que los agentes IA de terceros pueden usar para obtener acceso a los datos de Zendesk o para realizar acciones en Zendesk.
El siguiente diagrama muestra ambos roles de MCP.
En este artículo se tratan los siguientes temas:
Consideraciones sobre el uso de las herramientas MCP
Tenga en cuenta lo siguiente antes de comenzar:
- Autenticación
- OAuth es el único método de autenticación admitido para las conexiones con el servidor MCP. Solo se admiten servidores HTTP. No se admite el transporte Stdio.
- Residencia y retención de datos
- Las conexiones MCP externas pueden transmitir datos fuera de la región seleccionada.
- Los resultados de la ejecución de pasos se retienen por siete días.
- Créditos de acción
- Las acciones de las herramientas MCP consumen créditos de acción cuando se ejecutan dentro de un flujo de acciones. Si desea ver detalles sobre el monitoreo del uso, consulte Monitoreo del uso de créditos de acción y la actividad del flujo de acciones.
- Límites de conexión y herramientas
- No hay límites en cuanto al número de servidores MCP que se pueden conectar con su cuenta de Zendesk.
- El generador de acciones pagina y obtiene hasta 250 herramientas devueltas por un servidor MCP.
- La lista de herramientas se puede actualizar manualmente en la página Conexión para obtener actualizaciones de herramientas existentes, descubrir nuevas herramientas o eliminar las obsoletas. Si una herramienta de acción cambia debido a una actualización manual, cualquier flujo de acciones que use esa herramienta actualmente exigirá que se elimine la herramienta y se vuelva a agregar al flujo.
Crear una conexión con un servidor MCP
Los administradores pueden agregar conexiones con el servidor MCP. Los servidores MCP conectados aparecen en la página de conexiones de MCP en el Centro de administración. Cuando se conecta un servidor, Zendesk descubre automáticamente hasta 250 herramientas expuestas por el servidor MCP. Una vez descubiertas, las herramientas aparecen en la página Conexión, donde los administradores pueden seleccionar explícitamente cuáles desean que estén disponibles en el generador de acciones.
Es necesario ser administrador de Zendesk para crear una conexión con el servidor MCP.
-
En el Centro de administración, haga clic en
 Aplicaciones e integraciones en la barra lateral y luego seleccione Conexiones > Conexiones.
- Haga clic en Agregar conexión.
- Elija Conectarse a un servidor MCP.
- Bajo Configuración básica, ingrese el Nombre y la Descripción de la conexión.
- Haga clic en Siguiente.
- En Servidor MCP, ingrese el URL del servidor MCP.
- Haga clic en URL de prueba para validar la conexión con el servidor MCP.
- Si se le indica, ingrese la ID del cliente y el Secreto de cliente para el servidor MCP.
- Cuando se le indique, utilice la ventana emergente de autenticación del servidor MCP para completar el flujo de autenticación OAuth para el servicio externo.
Si su servidor MCP requiere que se cree una aplicación de OAuth en un servicio externo, como GitHub o HubSpot, cuando se le solicite un URL de redireccionamiento o un URL de devolución de llamada, ingrese
https://zis.zendesk.com/api/services/zis/connections/oauth/callback. - Haga clic en Guardar.
- Una vez guardada la información, visualice la página Conexión para ver la lista de herramientas descubiertas. Utilice las casillas de verificación para elegir qué herramientas descubiertas desea que estén disponibles para los flujos de trabajo.
Actualizar una conexión MCP
Si una conexión MCP deja de funcionar porque la autorización ha vencido o ha sido invalidada, se puede volver a conectar.
Haga esto cuando:
- La conexión ha vencido debido a la inactividad.
- El acceso del usuario al sistema externo ha cambiado o ha sido revocado.
- La conexión se tiene que volver a autorizar porque han cambiado las credenciales o los permisos.
Es necesario ser administrador de Zendesk para crear una conexión con el servidor MCP.
Para actualizar una conexión MCP
- En el Centro de administración, haga clic en Aplicaciones e integraciones en la barra lateral y luego seleccione Conexiones > Conexiones.
- Para seleccionar la conexión MCP pertinente, haga clic en el nombre o abra el menú de desborde y seleccione Editar conexión.
- Seleccione Reconectar.
- Complete el flujo de OAuth otra vez cuando se le indique.
Ejemplos de servidores MCP
Estos son algunos ejemplos de servidores MCP con los que se puede conectar. Muchos otros proveedores ofrecen servidores MCP, y también puede conectarse con el servidor MCP de su propia organización.
- URL del servidor MCP: https://mcp.asana.com/v2/mcp
- Detalles del cliente: siga las instrucciones en Create your OAuth app para generar una ID y un secreto del cliente.
- URL del servidor MCP: https://mcp.stripe.com
- Detalles del cliente: no se requiere. La ID y el secreto del cliente se detectarán automáticamente cuando se pruebe la conexión.
- URL del servidor MCP: https://api.githubcopilot.com/mcp/
- Detalles del cliente: siga las instrucciones en Creating an OAuth app para generar una ID y un secreto del cliente.
Usar herramientas MCP en los flujos de acciones
Una vez creada una conexión con el servidor MCP, las herramientas descubiertas estarán disponibles en el generador de acciones. Los conectores MCP aparecen bajo Acciones externas y se identifican con el nombre de la conexión proporcionado y una etiqueta MCP. Si desea más información sobre los flujos de acciones, consulte Cómo funcionan el generador de acciones y los flujos de acciones.
Cuando se ejecuta el flujo de acciones, Zendesk llama a la herramienta MCP en el servidor externo usando las entradas configuradas y devuelve la salida de la herramienta para usarla en pasos posteriores. Se puede usar un paso de código personalizado más adelante en el flujo para transformar o extraer campos específicos de la salida si es necesario.
Para agregar una herramienta MCP como un paso en un flujo de acciones
- Abra el generador de acciones y cree o edite un flujo de acciones.
- En el generador de acciones, debajo de un paso existente, haga clic en el icono Agregar paso (
 ).
- En la barra lateral de pasos, bajo Acciones externas, haga clic en las opciones del menú para seleccionar el servidor MCP conectado y luego la acción específica.
- En la barra lateral de pasos, introduzca las entradas de datos necesarias para la acción seleccionada. Consulte Proporcionar datos de entrada a acciones y pasos.
Resolución de problemas
-
Servidores con acceso restringido: Zendesk no admite servidores que restringen el acceso según el cliente. Sin embargo, en algunos casos es posible que pueda solicitar al dueño del servidor MCP que agregue el cliente MCP de Zendesk a su lista autorizada. En ese caso, el dueño del servidor podría solicitar los siguientes detalles:
- Intervalos de IP de Zendesk para su cuenta: https://susubdominio.zendesk.com/ips
- URI de redireccionamiento de cliente MCP de Zendesk: https://zis.zendesk.com/api/services/zis/connections/oauth/callback
- PKCE (Proof Key for Code Exchange): se admiten los servidores MCP que usan PKCE con el método de desafío S256. Los servidores que solo admiten el método de desafío sencillo no se admiten por motivos de seguridad.
- Tiempo de espera de ejecución y límites de acceso: las llamadas de la herramienta MCP tienen un tiempo de espera máximo de 30 segundos. El tiempo de espera de las operaciones de larga duración de las herramientas se puede agotar antes de que terminen. Si desea ver los límites de acceso, consulte Consideraciones sobre el uso de los flujos de acciones.
-
Autenticación: no se admiten los servidores MCP que no requieren autenticación. El cliente MCP de Zendesk admite servidores que implementan OAuth 2.0 con detección automática usando los extremos estándar conocidos.
Para solucionar los problemas de autenticación con servidores MCP públicos o configurar el servidor MCP de su propia organización, intente hacer lo siguiente:
-
Iniciar la transferencia.Cuando el cliente MCP intenta conectarse por primera vez, el servidor responde con
401 Unauthorizede incluye una referencia a un documento de metadatos de recursos protegidos (Protected Resource Metadata) en el encabezadoWWW-Authenticate.HTTP/1.1 401 Unauthorized WWW-Authenticate: Bearer realm="mcp", resource_metadata="https://your-server.com/.well-known/oauth-protected-resource"Esto le dice al cliente que se requiere autenticación y dónde se puede obtener la información que se necesita para iniciar el flujo de autorización.
-
Descubrir los metadatos de recursos protegidos.
El cliente obtiene el documento Protected Resource Metadata para obtener información sobre el servidor de autorización, los ámbitos admitidos y otros detalles de los recursos.
Solicitud:
https://your-mcp-server.com/.well-known/oauth-protected-resourceRespuesta de ejemplo (200 OK):
{"resource":"https://your-mcp-server.com","authorization_servers":["https://your-auth-server.com"],"scopes_supported":["mcp:read","mcp:write"]} -
Descubrir el servidor de autorización.
El cliente descubre las capacidades del servidor de autorización mediante la obtención de sus metadatos.
Solicitud:https://your-auth-server.com/.well-known/oauth-authorization-serverEste extremo puede estar alojado en el mismo dominio que el servidor MCP si el servidor OAuth se ejecuta ahí.
Respuesta de ejemplo (200 OK):
{ "issuer": "https://your-auth-server.com", "authorization_endpoint": "https://your-auth-server.com/oauth/authorize", "token_endpoint": "https://your-auth-server.com/oauth/token", "registration_endpoint": "https://your-auth-server.com/oauth/register", "code_challenge_methods_supported": ["S256"], "token_endpoint_auth_methods_supported": ["client_secret_basic", "none"], "scopes_supported": ["mcp:read", "mcp:write"] } -
Registrar el cliente.
Una vez completado el descubrimiento, el cliente de Zendesk tiene que registrarse con el sistema de autorización del servidor usando uno de los siguientes métodos:
- Cliente prerregistrado: el cliente ya está registrado con el servidor de autorización. Se proporcionan los detalles del cliente manualmente para completar el flujo de autorización al crear la conexión MCP.
- Registro automático (registro dinámico de clientes): Zendesk intenta registrarse automáticamente usando protocolos web estándar. Si el protocola principal falla, Zendesk intenta usar automáticamente un formato alternativo (OpenID Connect) para completar la conexión sin su intervención.
- Configuración manual (respaldo): si Zendesk no puede registrarse automáticamente con su servidor usando ninguno de los dos métodos, los administradores pueden ingresar manualmente todos los detalles necesarios del cliente OAuth para establecer la conexión.
-
Iniciar la transferencia.