Résumé ◀▼
Vous pouvez contrôler l’accès des agents et des utilisateurs finaux aux enregistrements d’objets personnalisés en configurant des permissions basées sur les rôles et en appliquant des règles d’accès. Les permissions couvrent la consultation, la création, la modification et la suppression des enregistrements, avec des options d’accès complet ou limité, voire aucun accès. Les règles d’accès permettent d’affiner ces permissions encore davantage, avec notamment des restrictions par association aux marques ou aux utilisateurs. Les administrateurs peuvent gérer ces paramètres pour garantir que la visibilité et les interactions avec les objets personnalisés sont correctement configurées pour tous les rôles.
Quand vous créez des objets personnalisés, vous devez aussi comprendre comment les agents et les utilisateurs finaux (aussi appelés clients) peuvent accéder aux objets et à leurs enregistrements. Avec les éditions Enterprise, vous pouvez définir cet accès à la page Rôles du Centre d’administration. Avec toutes les autres éditions, l’accès est prédéfini pour chaque rôle système, sauf celui de client.
- À propos des permissions des objets
- Configuration des permissions de liste et de recherche d’objets pour les agents
- Vérification des permissions des rôles système pour les agents
- Définition des permissions pour les rôles d’agent personnalisés, les agents light et les contributeurs
- Définition des permissions des utilisateurs finaux pour les objets personnalisés
- Utilisation des règles d’accès pour affiner les permissions des enregistrements d’objet personnalisé
- Consultation des permissions d’un objet personnalisé
Article connexe : Préciser les permissions des enregistrements d’objets avec les règles d’accès
À propos des permissions des objets
- Permissions basées sur les rôles pour la consultation, la création, la modification et la suppression des enregistrements d’un objet
- Règles d’accès spécifiques pour restreindre l’accès utilisateur aux enregistrements d’un objet en plus des permissions basées sur les rôles
- Visibilité des enregistrements d’un objet pour les agents à la page des enregistrements des objets personnalisés dans Support.
- Les permissions des objets déterminent l’accès aux enregistrements de cet objet.
- Les permissions des objets sont appliquées dans les champs de relation de recherche de l’espace de travail d’agent. Les champs de relation de recherche s’affichent vides pour les agents qui n’ont pas la permission de consulter l’objet personnalisé cible.
- Les permissions des objets ne sont pas vérifiées ni appliquées par les balises. Les agents avec les permissions de gestion des macros et des déclencheurs peuvent accéder à des informations sur les objets personnalisés par inadvertance de cette façon.
- Les permissions des objets ne sont pas capturées dans les rapports.
- Faites attention si vos enregistrements d’objets personnalisés contiennent des données sensibles et que vous les rendez visibles par les utilisateurs finaux. Les filtres peuvent vous aider à limiter la visibilité des enregistrements d’un objet personnalisé quand l’accès se fait via l’interface utilisateur, mais ils ne s’appliquent pas à l’API Objets personnalisés. Utilisez plutôt les règles d’accès pour limiter l’accès aux enregistrements d’un objet personnalisé dans l’interface utilisateur et dans l’API.
Configuration des permissions de liste et de recherche d’objets pour les agents
En plus de la définition de l’accès aux enregistrements d’un objet personnalisé basé sur le rôle, vous pouvez aussi contrôler la visibilité de chaque objet personnalisé et des enregistrements au sein de la page des enregistrements d’objets personnalisés pour les agents dans l’espace de travail d’agent. La permission de liste et de recherche d’objets n’affecte pas l’accessibilité des enregistrements d’objets personnalisés dans les champs de relation de recherche : elle détermine uniquement le contenu au sein de la page des enregistrements d’objets personnalisés. La valeur par défaut est Tous les agents et administrateurs.
- Dans le Centre d’administration, cliquez sur Objets et règles (
 ) dans la barre latérale, puis sélectionnez Objets personnalisés > Objets.
- Cliquez sur le nom de l’objet personnalisé pour lequel vous voulez voir les permissions, puis cliquez sur l’onglet Permissions.
- Sous Liste et recherche d’objets, sélectionnez Tous les agents et administrateurs ou Administrateurs uniquement.

- Cliquez sur Enregistrer.
Vérification des permissions des rôles système pour les agents
Avec les éditions Team, Growth et Professional, l’accès des agents aux objets personnalisés est prédéfini pour les rôles d’administrateur et d’agent standards, mais configurable pour les rôles d’agent light et de contributeur. Avec les éditions Enterprise, l’accès aux objets personnalisés est prédéfini pour les rôles d’administrateur et d’agent système, mais configurable pour tous les rôles personnalisés, ainsi que pour les rôles d’agent light et de contributeur.
Le tableau ci-dessous montre les permissions par défaut pour les rôles d’administrateur, d’agent, d’agent light et de contributeur standards.
| Consulter | Modifier | Ajouter | Supprimer | |
|---|---|---|---|---|
| Administrateur | Oui | Oui | Oui | Oui |
| Agent | Oui | Oui | Oui | Oui |
| Agent light | Non* | Non | Non | Non |
| Contributeur | Non* | Non | Non | Non |
Définition des permissions pour les rôles d’agent personnalisés, les agents light et les contributeurs
Avec toutes les éditions, les permissions pour les objets personnalisés sont prédéfinis pour les rôles d’administrateur et d’agent standards et il n’est pas possible de les modifier. Cependant, les administrateurs peuvent configurer les permissions pour les rôles d’agent light et de contributeur.
Avec les éditions Enterprise, il est possible de gérer l’accès de chaque rôle personnalisé aux objets personnalisés comme les autres permissions basées sur le rôle, en utilisant la page Rôles du Centre d’administration ou directement su sein de l’objet. Cependant, les permissions peuvent aussi être gérées directement au sein de l’objet. À la création d’un nouvel objet personnalisé, les agents n’y ont pas accès jusqu’à l’ajout des permissions par un administrateur ou un agent dans un rôle personnalisé avec permission de gérer les rôles.
Configuration des permissions pour un seul objet personnalisé
Pour un contrôle plus fin de l’accès des agents aux enregistrements d’un objet personnalisé, modifiez les permissions de l’objet directement à la page Objets du Centre d’administration. Sur cette page, vous pouvez accorder un accès complet ou limité en utilisant les règles d’accès.
Avec les éditions Team, Growth et Professional, vous devez gérer les permissions des agents light et des contributeurs pour chaque objet personnalisé individuellement.
- Dans le Centre d’administration, cliquez sur Objets et règles () dans la barre latérale, puis sélectionnez Objets personnalisés > Objets.
- Cliquez sur le nom de l’objet personnalisé pour lequel vous voulez voir les permissions, puis cliquez sur l’onglet Permissions.
- Cliquez sur le nom du rôle auquel vous voulez accorder l’accès à vos objets.
- Dans le volet sur la droite, sélectionnez les permissions que vous voulez accorder au rôle pour l’objet personnalisé que vous êtes en train de modifier. Pour chaque type de permission (consultation, modification, ajout et suppression), vous pouvez sélectionner Accès complet, Accès limité ou Pas d’accès.
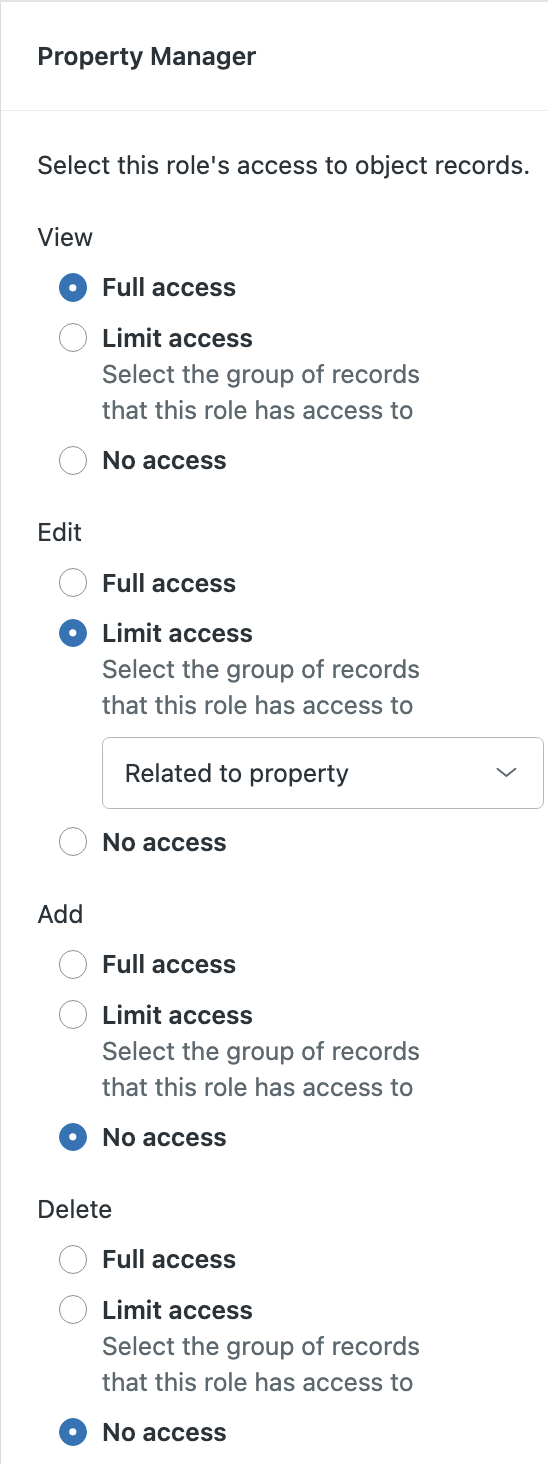
- Si vous sélectionnez Accès limité, sélectionnez une règle d’accès dans le menu déroulant.Remarque – Les utilisateurs doivent pouvoir consulter tous les enregistrements qu’ils ont la permission d’ajouter et de modifier. Ne l’oubliez pas si vous configurez des règles d’accès différentes pour la permission de consultation d’un rôle et ses permissions d’ajout, de modification et de suppression.
- Cliquez sur Enregistrer.
Configuration des permissions pour tous les objets personnalisés
Avec les éditions Enterprise, vous pouvez utiliser la page Rôles du Centre d’administration pour rapidement accorder aux rôles personnalisés, aux agents light et aux contributeurs l’accès aux objets personnalisés de votre compte. Avec cette approche, chaque permission que vous sélectionnez pour un objet est l’accès complet à tous les enregistrements de cet objet.
-
Dans le Centre d’administration, cliquez sur Utilisateurs (
 ) dans la barre latérale, puis sélectionnez Équipe > Rôles.
Vous pouvez aussi cliquer sur Gérer les rôles au sein de l’onglet Permissions d’un objet personnalisé pour ouvrir la page Rôles.
- Cliquez sur le nom du rôle auquel vous voulez accorder l’accès à vos objets.
- Sous Objets personnalisés, sélectionnez les permissions que vous voulez accorder au rôle pour chaque objet : Consultation, Modification, Ajout et Suppression.

- (facultatif) Affinez les permissions d’un rôle pour un objet avec les règles d’accès.
- Cliquez sur Enregistrer.
Définition des permissions des utilisateurs finaux pour les objets personnalisés
Les permissions de consultation et d’interaction avec les enregistrements d’objets personnalisés des clients sont configurées au niveau de l’objet.
Vous pouvez encore plus restreindre l’accès aux enregistrements en utilisant des filtres dans l’interface utilisateur. Cependant, ces filtres ne limitent pas l’accès aux enregistrements via l’API Objets personnalisés. Faites attention quand vous accordez la permission de consultation des enregistrements d’objets personnalisés aux utilisateurs finaux.
- Dans le Centre d’administration, cliquez sur Objets et règles () dans la barre latérale, puis sélectionnez Objets personnalisés > Objets.
- Cliquez sur le nom de l’objet personnalisé pour lequel vous voulez voir les permissions, puis cliquez sur l’onglet Permissions.
- Dans le tableau, cliquez sur Client.
- Dans le volet sur la droite, sélectionnez les permissions que vous voulez accorder aux utilisateurs finaux pour l’objet personnalisé que vous êtes en train de modifier. Pour chaque type de permission (consultation, modification, ajout et suppression), vous pouvez sélectionner Accès complet, Accès limité ou Pas d’accès.
- Si vous sélectionnez Accès limité, sélectionnez une règle d’accès dans le menu déroulant.
- Cliquez sur Enregistrer.
Utilisation des règles d’accès pour affiner les permissions des enregistrements d’objet personnalisé
Les règles d’accès sont uniques à un objet personnalisé et servent à affiner l’accès aux enregistrements de l’objet personnalisé pour les rôles d’agent personnalisés et les utilisateurs finaux.
Pour savoir comment créer et gérer les règles d’accès, consultez Préciser les permissions des enregistrements d’objets avec les règles d’accès.
Consultation des permissions d’un objet personnalisé
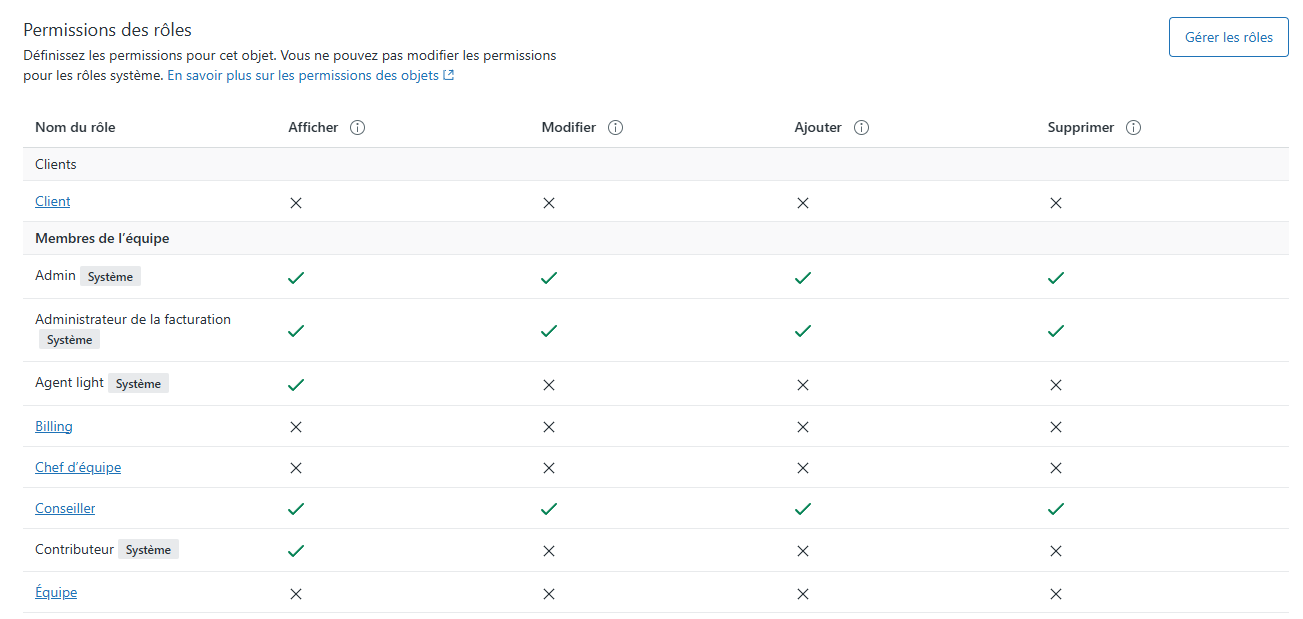
Quand vous consultez un objet personnalisé, vous pouvez voir un résumé des permissions par rôle dans l’onglet Permissions.
- Dans le Centre d’administration, cliquez sur Objets et règles () dans la barre latérale, puis sélectionnez Objets personnalisés > Objets.
- Cliquez sur le nom de l’objet personnalisé pour lequel vous voulez voir les permissions, puis cliquez sur l’onglet Permissions.
Les permissions actuelles sont reflétées dans le tableau. Une coche indique que le rôle bénéficie de l’accès complet aux enregistrements d’un objet pour cette permission, une croix (X) inique que le rôle n’a pas cette permission et une chaîne indique que le rôle a la permission, mais qu’une règle d’accès est appliquée pour limiter l’accès aux enregistrements de l’objet.