Resumen: ◀▼
Se puede controlar el acceso de los agentes y usuarios finales a los registros de objetos personalizados mediante la configuración de permisos basados en roles y la aplicación de reglas de acceso. Los permisos incluyen visualizar, crear, editar y borrar registros, con opciones para un acceso pleno, limitado o nulo. Las reglas de acceso refinan aún más estos permisos, para incluir restricciones por asociación de marca o usuario. Los administradores administran esta configuración para garantizar una visibilidad e interacción apropiadas con los objetos personalizados en todos los roles.
A la hora de crear objetos personalizados, también es importante comprender cómo los agentes y los usuarios finales (también llamados clientes) pueden obtener acceso al objeto y sus registros. En los planes Enterprise, esto se define en la página Roles del Centro de administración. En todos los demás planes, el acceso está predefinido para cada rol del sistema, excepto el rol de cliente.
- Acerca de los permisos de objetos
- Configurar los permisos de lista y búsqueda de objetos para los agentes
- Revisar los permisos de roles del sistema para los agentes
- Definir los permisos para los roles de agentes personalizados, agentes Light y colaboradores
- Definir los permisos de usuario final para los objetos personalizados
- Usar reglas de acceso para mejorar los permisos basados en roles para los registros de objetos personalizados
- Ver los permisos de un objeto personalizado
Artículo relacionado: Perfeccionar los permisos para registros de objetos personalizados con reglas de acceso
Acerca de los permisos de objetos
- Los permisos basados en roles para ver, crear, editar y borrar los registros de un objeto.
- Las reglas de acceso específicas de cada objeto, que restringen aún más el acceso de los usuarios a los registros de un objeto, además de los permisos basados en roles.
- La visibilidad de los registros de un objeto para los agentes, en la página Registros de objetos personalizados de Support.
- Los permisos de objetos determinan el acceso a los registros de un objeto determinado.
- Los permisos de objetos se aplican en los campos de relación de búsqueda en el espacio de trabajo de agente. Los campos de relación de búsqueda aparecen en blanco a los agentes que no tienen permiso para ver el objeto personalizado de destino.
- Los marcadores de posición no verifican ni aplican los permisos de objeto. Por lo tanto, es posible que los agentes que tienen permisos para administrar macros y disparadores consigan acceso a la información sobre los objetos personalizados sin ser conscientes de ello.
- Los permisos de objetos no se capturan en los informes.
- Tenga cuidado si sus registros de objetos personalizados contienen datos confidenciales y se hacen visibles para los usuarios finales. El filtrado puede ayudar a limitar la visibilidad de los registros de un objeto personalizado cuando el acceso es a través de la interfaz de usuario, pero los filtros no se aplican a la API de objetos personalizados. En lugar de ello, puede usar reglas de acceso para restringir el acceso a los registros de un objeto personalizado en la interfaz de usuario y la API.
Configurar los permisos de lista y búsqueda de objetos para los agentes
Además de definir el acceso basado en roles a los registros de un objeto personalizado, también puede controlar la visibilidad para los agentes de los objetos personalizados individuales y sus registros dentro de la página de registros de objetos personalizados en el espacio de trabajo de agente. El permiso de lista y búsqueda de objetos no afecta la accesibilidad de los registros de objetos personalizados dentro de los campos de relación de búsqueda; más bien, solo determina el contenido dentro de la página de registros de objetos personalizados. El valor predeterminado es Todos los agentes y administradores.
- En el Centro de administración, haga clic en
 Objetos y reglas en la barra lateral y luego seleccione Objetos personalizados > Objetos.
- Haga clic en el nombre del objeto personalizado cuyos permisos desea ver y luego haga clic en la pestaña Permisos.
- Bajo Lista y búsqueda de objetos, seleccione Todos los agentes y administradores o Solo administradores.

- Haga clic en Guardar.
Revisar los permisos de roles del sistema para los agentes
En los planes Team, Growth y Professional, el acceso del agente a los objetos personalizados está predefinido para los roles estándar de administrador y agente, pero se puede configurar para los roles de agente Light y colaborador. En los planes Enterprise, el acceso de los roles administrador de sistema y agente a los objetos personalizados está predefinido, pero se puede configurar para todos los roles personalizados, así como para los roles de agente Light y colaborador.
La siguiente tabla muestra los permisos predeterminados para los roles estándar de administrador, agente, agente Light y colaborador.
| Ver | Editar | Agregar | Borrar | |
|---|---|---|---|---|
| Administrador | Sí | Sí | Sí | Sí |
| Agente | Sí | Sí | Sí | Sí |
| Agente Light | No* | No | No | No |
| Colaborador | No* | No | No | No |
Definir los permisos para los roles de agentes personalizados, agentes Light y colaboradores
En todos los planes, los permisos para los objetos personalizados están predefinidos para los roles estándar de administrador y agente y eso no se puede cambiar. Sin embargo, los administradores pueden configurar los permisos para los roles de agente Light y colaborador.
En los planes Enterprise, el acceso a los objetos personalizados de cada rol personalizado se puede administrar como cualquier otro permiso basado en roles a través de la página Roles en el Centro de administración. También se puede hacer directamente desde el objeto. Cuando se crea un nuevo objeto personalizado, los agentes no tienen acceso a él hasta que los permisos son agregados por un administrador o un agente que desempeña un rol personalizado con permiso para administrar roles.
Configurar permisos para un único objeto personalizado
Para un control más detallado del acceso de los agentes a los registros de un objeto personalizado, edite directamente los permisos del objeto en la página Objetos del Centro de administración. Desde esta página puede conceder acceso pleno o limitado mediante reglas de acceso.
En los planes Team, Growth y Professional, se deben administrar los permisos de agente Light y colaborador correspondientes a cada objeto personalizado (es decir, uno por uno).
- En el Centro de administración, haga clic en Objetos y reglas en la barra lateral y luego seleccione Objetos personalizados > Objetos.
- Haga clic en el nombre del objeto personalizado cuyos permisos desea ver y luego haga clic en la pestaña Permisos.
- Haga clic en el nombre del rol al cual desea que sus objetos tengan acceso.
- En el panel de la derecha, seleccione los permisos que desea que el rol tenga para el objeto personalizado que está editando. Para cada tipo de permiso (Ver, Editar, Agregar y Borrar) puede seleccionar Acceso completo, Acceso limitado o No tienen acceso.
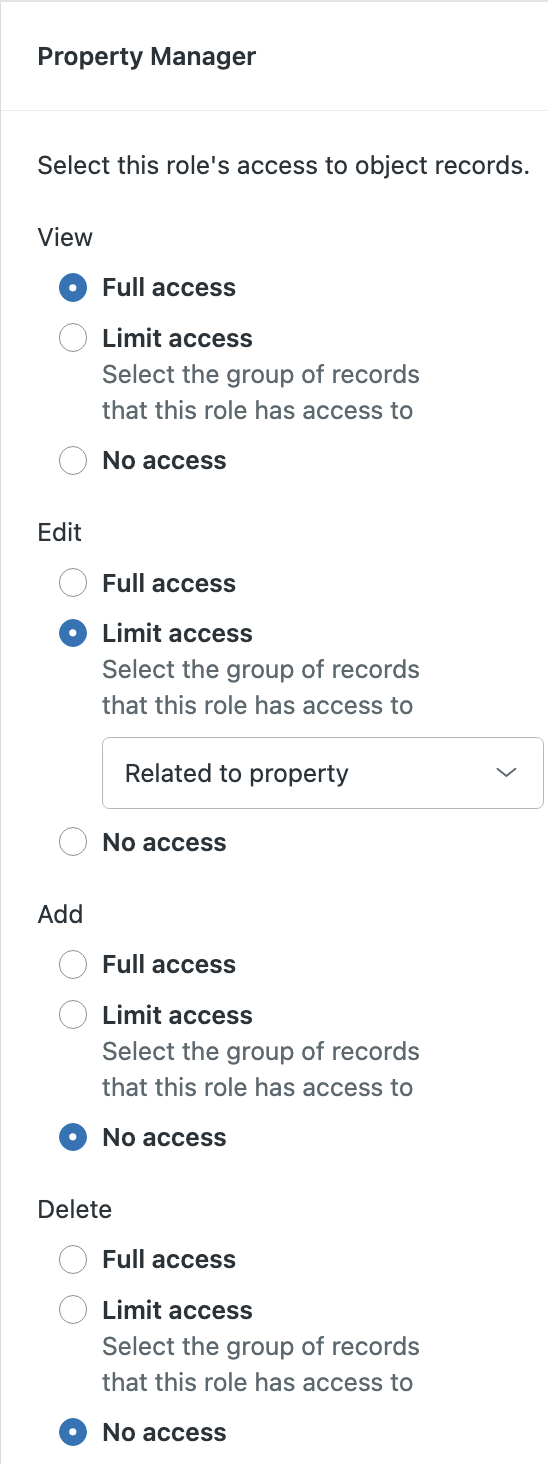
- Si selecciona Acceso limitado, use el campo desplegable para seleccionar una regla de acceso.Nota: Los usuarios deben poder ver todos los registros que tienen permiso para agregar y modificar. Tenga esto en cuenta si configura reglas de acceso diferentes para el permiso de visualización de un rol y para los permisos de adición, editado o borrado de ese rol.
- Haga clic en Guardar.
Configurar permisos para todos los objetos personalizados
En los planes Enterprise, puede usar la página Roles del Centro de administración si desea otorgar rápidamente a roles personalizados, agentes Light o colaboradores acceso a los objetos personalizados en su cuenta. De esta forma, cualquier permiso que seleccione para un objeto otorgará un acceso ilimitado a todos los registros de ese objeto.
-
En el Centro de administración, haga clic en
 Personas en la barra lateral y luego seleccione Equipo > Roles.
Como alternativa, desde la pestaña Permiso de un objeto personalizado, puede hacer clic en Administrar roles para abrir la página Roles.
- Haga clic en el nombre del rol cuyo acceso a los objetos desea administrar.
- Bajo Objetos personalizados, seleccione los permisos que desea que el rol tenga para cada objeto: Ver, Editar, Agregar y Borrar.

- (Opcional) Refine los permisos de un rol para un objeto mediante reglas de acceso.
- Haga clic en Guardar.
Definir los permisos de usuario final para los objetos personalizados
Los permisos de cliente para ver los registros de objetos personalizados e interactuar con ellos se configuran a nivel de objeto.
El acceso se puede restringir aún más, limitándolo a los registros relacionados con el usuario final mediante filtros en la interfaz de usuario. No obstante, estos filtros no restringen el acceso a los registros a través de la API de objetos personalizados. Tenga cuidado al otorgar permisos a los usuarios finales para que puedan ver los registros de objetos personalizados.
- En el Centro de administración, haga clic en Objetos y reglas en la barra lateral y luego seleccione Objetos personalizados > Objetos.
- Haga clic en el nombre del objeto personalizado cuyos permisos desea ver y luego haga clic en la pestaña Permisos.
- En la tabla, haga clic en Cliente.
- En el panel de la derecha, seleccione los permisos que desea que los usuarios finales tengan para el objeto personalizado que está editando. Para cada tipo de permiso (Ver, Editar, Agregar y Borrar) puede seleccionar Acceso completo, Acceso limitado o No tienen acceso.
- Si selecciona Acceso limitado, use el campo desplegable para seleccionar una regla de acceso.
- Haga clic en Guardar.
Usar reglas de acceso para mejorar los permisos basados en roles para los registros de objetos personalizados
Las reglas de acceso son exclusivas de un objeto personalizado y se utilizan para refinar el acceso a los registros de dicho objeto para los roles de agente personalizados y los usuarios finales.
Para crear y administrar reglas de acceso, consulte Perfeccionar los permisos para registros de objetos personalizados con reglas de acceso.
Ver los permisos de un objeto personalizado
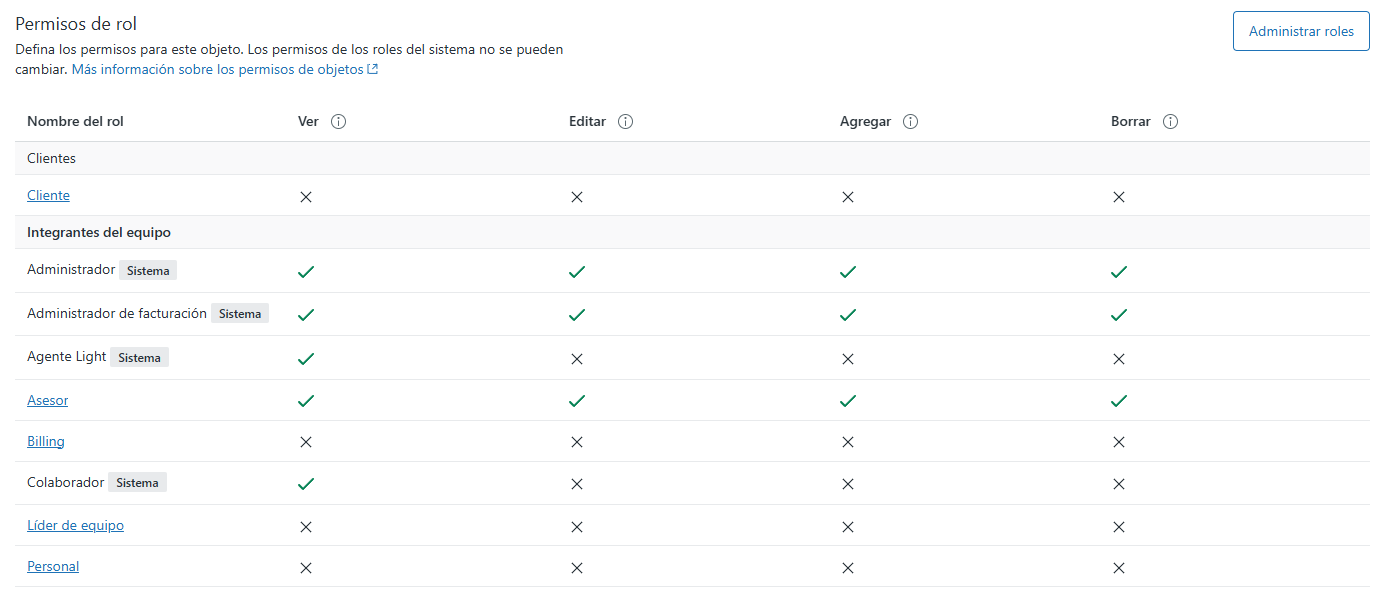
Cuando se ve un objeto personalizado, el resumen de los permisos por rol aparece en la pestaña Permisos.
- En el Centro de administración, haga clic en Objetos y reglas en la barra lateral y luego seleccione Objetos personalizados > Objetos.
- Haga clic en el nombre del objeto personalizado cuyos permisos desea ver y luego haga clic en la pestaña Permisos.
En la tabla se muestran los permisos actuales. Una marca de verificación indica que el rol tiene acceso completo a los registros de un objeto para ese permiso, una X indica que el rol no tiene ese permiso y una cadena de texto indica que el rol tiene el permiso con una regla de acceso aplicada para restringir el acceso a los registros del objeto.