Resumo: ◀▼
Você pode controlar o acesso de agentes e usuários finais a registros de objetos personalizados definindo permissões baseadas em funções e aplicando regras de acesso. As permissões abrangem a visualização, criação, edição e exclusão de registros, com opções de acesso total, limitado ou nenhum acesso. As regras de acesso refinam ainda mais essas permissões, incluindo restrições por marca ou associação de usuário. Administradores gerenciam essas configurações para garantir a visibilidade e a interação adequadas com objetos personalizados em todas as funções.
Ao criar objetos personalizados, você também precisa entender como agentes e usuários finais (também chamados de clientes) podem acessar o objeto e seus registros. Nos planos Enterprise, isso é definido na página Funções na Central de administração. Em todos os outros planos, o acesso é predefinido para cada função do sistema, exceto para cliente.
- Sobre as permissões de objeto
- Configuração de lista de objetos e permissões de pesquisa para agentes
- Revisão de permissões da função do sistema para agentes
- Definição de permissões para funções personalizadas de agentes, agentes light e colaboradores
- Definição de permissões do usuário final para objetos personalizados
- Uso de regras de acesso para refinar permissões baseadas em funções para registros de objetos personalizados
- Visualização das permissões de um objeto personalizado
Artigo relacionado: Refinamento de permissões de objetos personalizados com regras de acesso
Sobre as permissões de objeto
- Permissões baseadas em função para visualizar, criar, editar e apagar registros de um objeto.
- Regras de acesso específicas do objeto restringem ainda mais o acesso do usuário aos registros de um objeto, além das permissões baseadas em função.
- Visibilidade dos registros de um objeto para agentes na página de registros de objetos personalizados no Support.
- As permissões de objeto determinam o acesso aos registros do objeto em questão.
- As permissões de objeto são aplicadas em campos de relacionamento de pesquisa no Espaço de trabalho do agente. Os campos de relacionamento de pesquisa aparecem vazios para agentes sem permissão para visualizar o objeto personalizado alvo.
- As permissões de objeto não são verificadas nem aplicadas por placeholders. Agentes com permissão para gerenciar macros e gatilhos podem acessar inadvertidamente informações sobre objetos personalizados dessa maneira.
- As permissões de objeto não são coletadas em relatórios.
- Cuidado para não tornar os registros de objetos personalizados com dados confidenciais visíveis para usuários finais. A filtragem pode ajudar a limitar a visibilidade dos registros de um objeto personalizado quando o acesso é pela interface do usuário, mas os filtros não se aplicam à API de objetos personalizados. Em vez disso, você pode usar regras de acesso para restringir o acesso aos registros de um objeto personalizado tanto na interface do usuário quanto na API.
Configuração de lista de objetos e permissões de pesquisa para agentes
Além de definir o acesso baseado em função aos registros de um objeto personalizado, você também pode controlar a visibilidade de objetos personalizados individuais e os registros deles para agentes na página de registros de objetos personalizados no Espaço de trabalho do agente. A lista de objetos e as permissões de pesquisa não afetam a acessibilidade dos registros de objetos personalizados nos campos de relacionamento de pesquisa; na verdade, isso apenas determina o conteúdo na página de registros de objetos personalizados. O valor padrão é Todos os agentes e administradores.
- Na Central de administração, clique em
 Objetos e regras na barra lateral e selecione Objetos personalizados > Objetos.
- Clique no nome do objeto personalizado do qual deseja visualizar as permissões e, em seguida, na aba Permissões.
- Em Lista de objetos e pesquisa, selecione Todos os agentes e administradores ou Apenas administradores.

- Clique em Salvar.
Revisão de permissões da função do sistema para agentes
No planos Team, Growth e Professional, o acesso do agente a objetos personalizados é predefinido para as funções padrão de administrador e agente, e pode ser configurado para as funções de agente light e colaborador. Nos planos Enterprise, o acesso das funções de administrador do sistema e de agente a objetos personalizados é predefinido, mas pode ser configurado para todas as funções personalizadas, bem como para as funções de agente light e colaborador.
A tabela a seguir mostra as permissões padrão para as funções padrão de administrador, agente, agente light e colaborador.
| Visualização | Editar | Adicione | Apagar | |
|---|---|---|---|---|
| Administrador | Sim | Sim | Sim | Sim |
| Agente | Sim | Sim | Sim | Sim |
| Agente light | Não* | Não | Não | Não |
| Colaborador | Não* | Não | Não | Não |
Definição de permissões para funções personalizadas de agentes, agentes light e colaboradores
Em todos os planos, as permissões de objetos personalizados são predefinidas para as funções padrão de administrador e agente e não podem ser alteradas. No entanto, as permissões para funções de agente light e colaborador podem ser configuradas pelos administradores.
Nos planos Enterprise, o acesso de cada função personalizada aos objetos personalizados pode ser gerenciado como qualquer outra permissão baseada em função, usando a página Funções na Central de administração ou diretamente no objeto. Porém, as permissões também podem ser gerenciadas diretamente no objeto. Quando um novo objeto personalizado é criado, os agentes não têm acesso a ele até que permissões sejam adicionadas por um administrador ou agente em uma função personalizada com permissão para gerenciar funções.
Configuração de permissões para um único objeto personalizado
Para ter o controle mais granular sobre o acesso do agente aos registros de um objeto personalizado, use a página Objetos, na Central de administração, para editar diretamente as permissões do objeto. Nessa página, você pode conceder acesso total ou limitado usando regras de acesso.
Nos planos Team, Growth e Professional, você deve gerenciar as permissões de agente light e colaborador para cada objeto personalizado individualmente.
- Na Central de administração, clique em Objetos e regras na barra lateral e selecione Objetos personalizados > Objetos.
- Clique no nome do objeto personalizado do qual deseja visualizar as permissões e, em seguida, na aba Permissões.
- Clique no nome da função à qual deseja conceder acesso a seus objetos.
- No painel à direita, selecione as permissões que você deseja que a função tenha para o objeto personalizado que está editando. Para cada tipo de permissão — Visualizar, Editar, Adicionar e Apagar — você pode selecionar Acesso total, Acesso limitado ou Sem acesso.
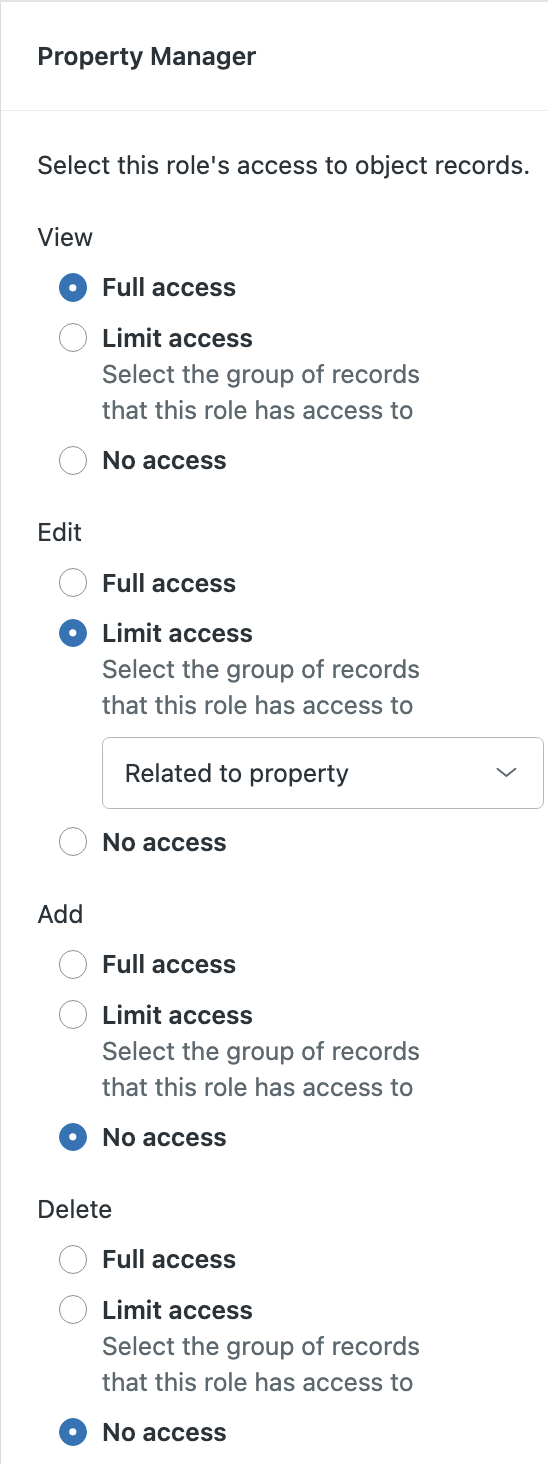
- Se você selecionar Acesso limitado, use o campo de lista suspensa para selecionar uma regra de acesso.Observação: os usuários devem poder visualizar todos os registros que têm permissão para adicionar e modificar. Lembre-se disso ao configurar regras de acesso diferentes para a permissão de visualização de uma função e para as permissões de adicionar, editar ou apagar.
- Clique em Salvar.
Configuração de permissões para todos os objetos personalizados
Nos planos Enterprise, você pode usar a página Funções, na Central de administração, para conceder rapidamente às funções personalizadas, aos agentes light ou aos colaboradores acesso aos objetos personalizados da sua conta. Com essa abordagem, qualquer permissão selecionada para um objeto tem acesso total a todos os registros desse objeto.
-
Na Central de administração, clique em
 Pessoas na barra lateral e selecione Equipe > Funções.
Ou então, da aba Permissão de um objeto personalizado, você pode clicar em Gerenciar funções para abrir a página Funções.
- Clique no nome da função da qual deseja gerenciar o acesso a seus objetos.
- Em Objetos personalizados, selecione as permissões que você deseja que a função tenha para cada objeto: Visualizar, Editar, Adicionar e Apagar.

- (Opcional) Refine as permissões de uma função para um objeto com regras de acesso.
- Clique em Salvar.
Definição de permissões do usuário final para objetos personalizados
As permissões do cliente para visualizar e interagir com registros de objetos personalizados são configuradas no nível do objeto.
Você pode restringir ainda mais o acesso aos registros relacionados ao usuário final com filtros na interface do usuário. No entanto, esses filtros não restringem o acesso aos registros por meio da API de objetos personalizados. Tenha cautela ao conceder aos usuários finais permissão para visualizar registros de objetos personalizados.
- Na Central de administração, clique em Objetos e regras na barra lateral e selecione Objetos personalizados > Objetos.
- Clique no nome do objeto personalizado do qual deseja visualizar as permissões e, em seguida, na aba Permissões.
- Na tabela, clique em Cliente.
- No painel à direita, selecione as permissões que você quer que os usuários finais tenham para o objeto personalizado que está editando. Para cada tipo de permissão — Visualizar, Editar, Adicionar e Apagar — você pode selecionar Acesso total, Acesso limitado ou Sem acesso.
- Se você selecionar Acesso limitado, use o campo de lista suspensa para selecionar uma regra de acesso.
- Clique em Salvar.
Uso de regras de acesso para refinar permissões baseadas em funções para registros de objetos personalizados
As regras de acesso são exclusivas de um objeto personalizado e são usadas para refinar o acesso aos registros do objeto personalizado para funções personalizadas de agentes e usuários finais.
Para criar e gerenciar regras de acesso, consulte Refinamento de permissões de objetos personalizados com regras de acesso.
Visualização das permissões de um objeto personalizado
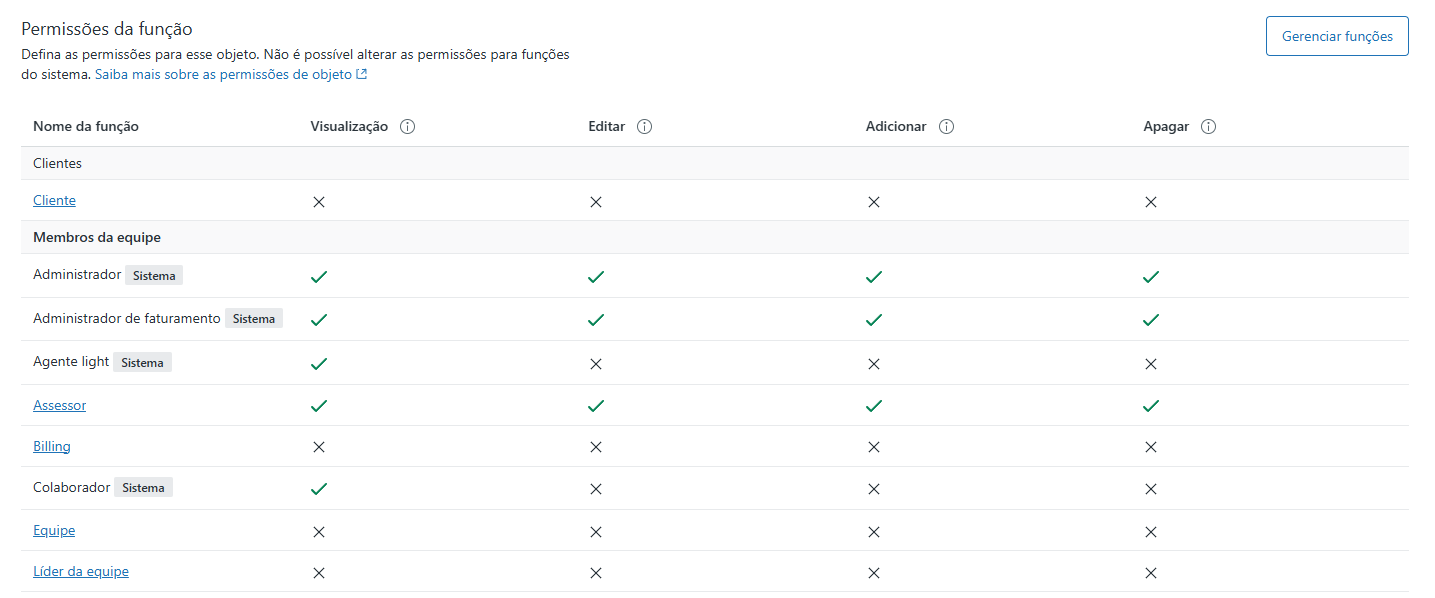
Ao visualizar um objeto personalizado, você pode ver um resumo das permissões por função na aba Permissões.
- Na Central de administração, clique em Objetos e regras na barra lateral e selecione Objetos personalizados > Objetos.
- Clique no nome do objeto personalizado do qual deseja visualizar as permissões e, em seguida, na aba Permissões.
As permissões atuais são mostradas na tabela. Uma marca de seleção indica que a função tem acesso total aos registros de um objeto para determinada permissão, um X indica que a função não tem essa permissão e uma cadeia de caracteres indica que a função tem a permissão com uma regra de acesso aplicada para restringir o acesso aos registros do objeto.